Trop à lire
La revue ligne par ligne ne suit pas le rythme des agents.
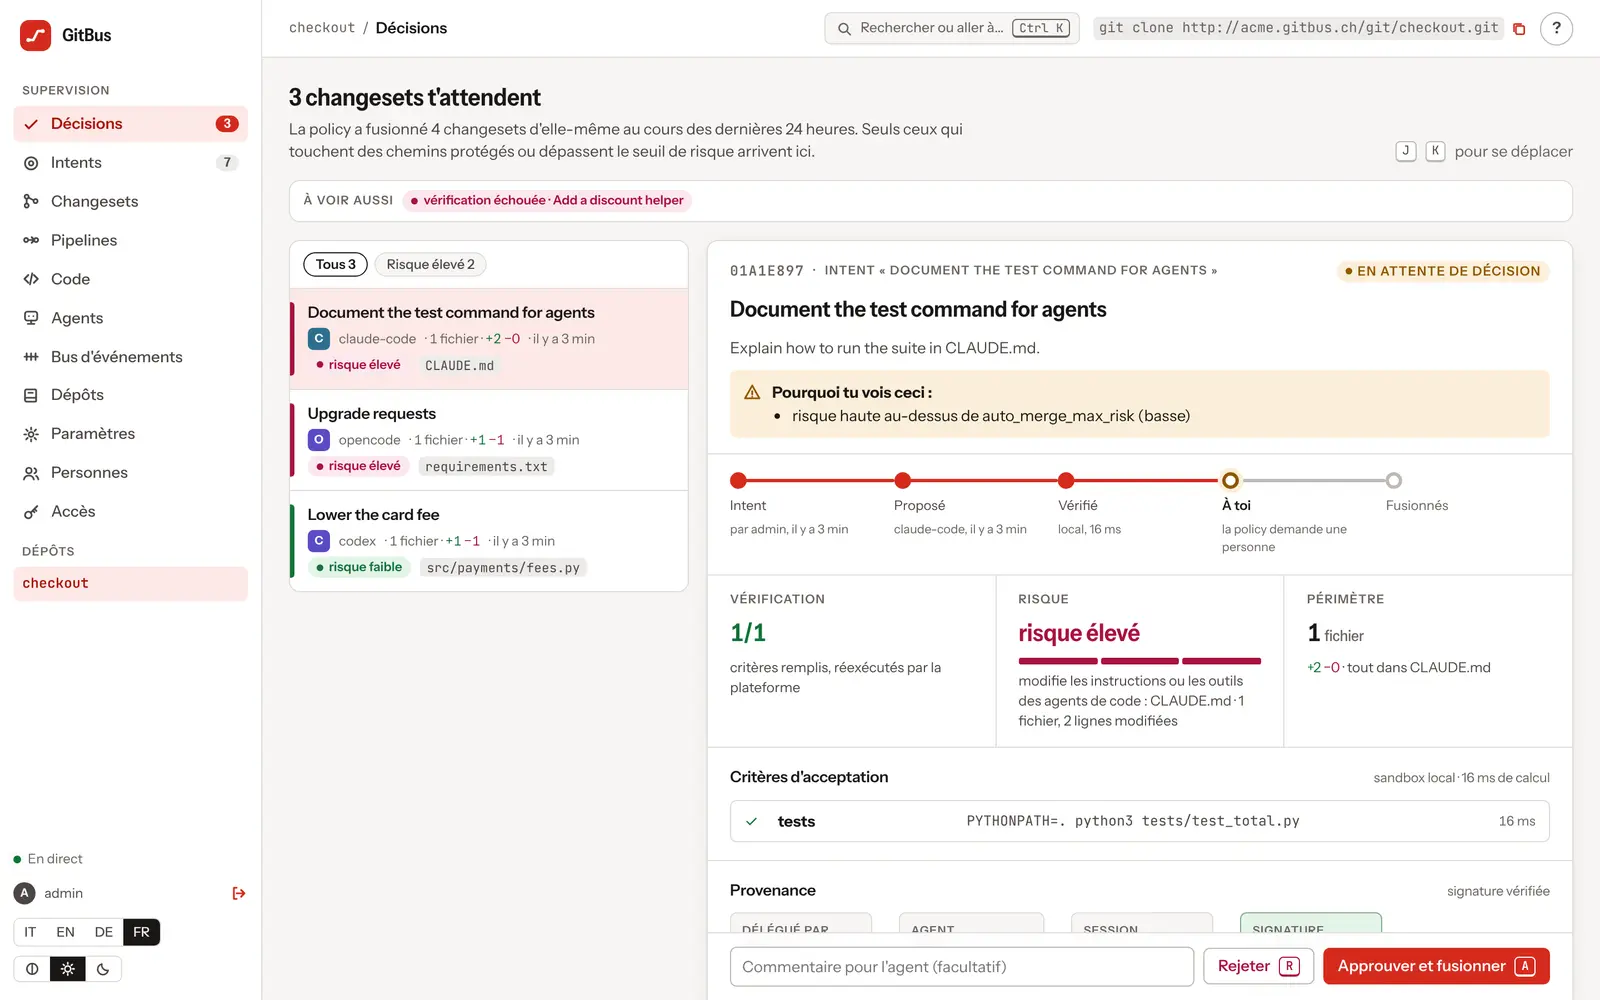
GitBus vérifie seul et ne présente à une personne que ce que votre politique juge risqué.
Pour les équipes qui travaillent avec des agents de code
GitBus est la plateforme Git où Claude Code, Codex, Cursor et tout autre agent travaillent selon vos règles. Chaque modification est vérifiée dans une sandbox isolée, classée par risque par votre politique et signée : qui l'a demandée, quel agent et quel modèle l'ont écrite, qui l'a approuvée. Les personnes ne décident que de ce qui compte.
Fonctionne avec les agents que vous utilisez déjà
Pourquoi GitBus
Les forges actuelles sont conçues pour des personnes qui ouvrent des pull requests et les lisent ligne par ligne. Avec dix agents au travail, la revue devient le goulot d'étranglement, et personne ne peut répondre avec une preuve à « qui a écrit ceci, avec quelle IA, et qui l'a approuvé ? ».
La revue ligne par ligne ne suit pas le rythme des agents.
GitBus vérifie seul et ne présente à une personne que ce que votre politique juge risqué.
Un jeton personnel confié à un agent ouvre tout, pour toujours.
Chaque agent reçoit un mandat : ce dépôt, ces chemins, ces actions, jusqu'à cette date, avec un budget.
Auditeurs et responsables sécurité demandent qui a délégué quoi.
Chaque fusion porte une provenance signée, exportable en formats standard et vérifiable sans GitBus.
Comment ça marche
Chaque modification suit le même trajet. La console montre à quel arrêt elle se trouve et si elle vous attend.
L'objectif, les commandes qui prouvent qu'il est atteint, les chemins modifiables et un budget. Un grand objectif devient un plan d'intents avec leurs dépendances.
gitbus intents create --repo checkout \
  --title "Arrondir la TVA à 5 centimes" \
  --criterion 'tests=pytest -q' \
--path 'src/cart/**'Il réserve l'intent avec sa propre identité et un mandat restreint. Il reçoit le contexte et la mémoire du dépôt via MCP, travaille sur une branche et soumet un changeset.
Les critères sont relancés dans une sandbox gVisor sans réseau, avec les scanners de sécurité. Le rapport ne dépend pas de ce que dit l'agent.
Le risque faible fusionne seul. Dépendances, tests affaiblis, chemins protégés et fichiers d'instructions des agents attendent une personne, qui décide depuis la console, Slack, Teams ou par e-mail.
# .gitbus/policy.toml
[merge]
auto_merge_max_risk = "low"
require_approval_paths = ["src/payments/**"]La fusion porte la provenance signée : qui a délégué, quel agent et quel modèle, quel plan, quelles vérifications, qui a approuvé. Dans le blame, chaque ligne mène à sa raison.
Le produit
La décision d'abord, puis les preuves, le diff en dernier. Chaque écran est pensé pour qui supervise de nombreux agents.
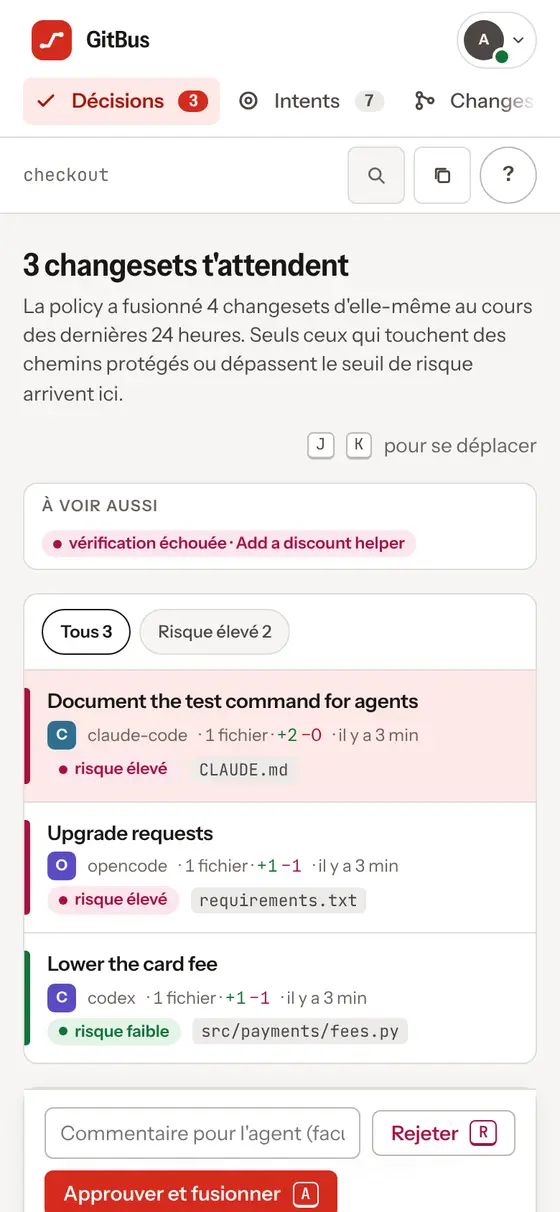
La file montre les changesets que la politique n'a pas fusionnés seule, avec la raison pour laquelle vous les voyez. Approuvez ou refusez d'une touche, et votre commentaire revient à l'agent.
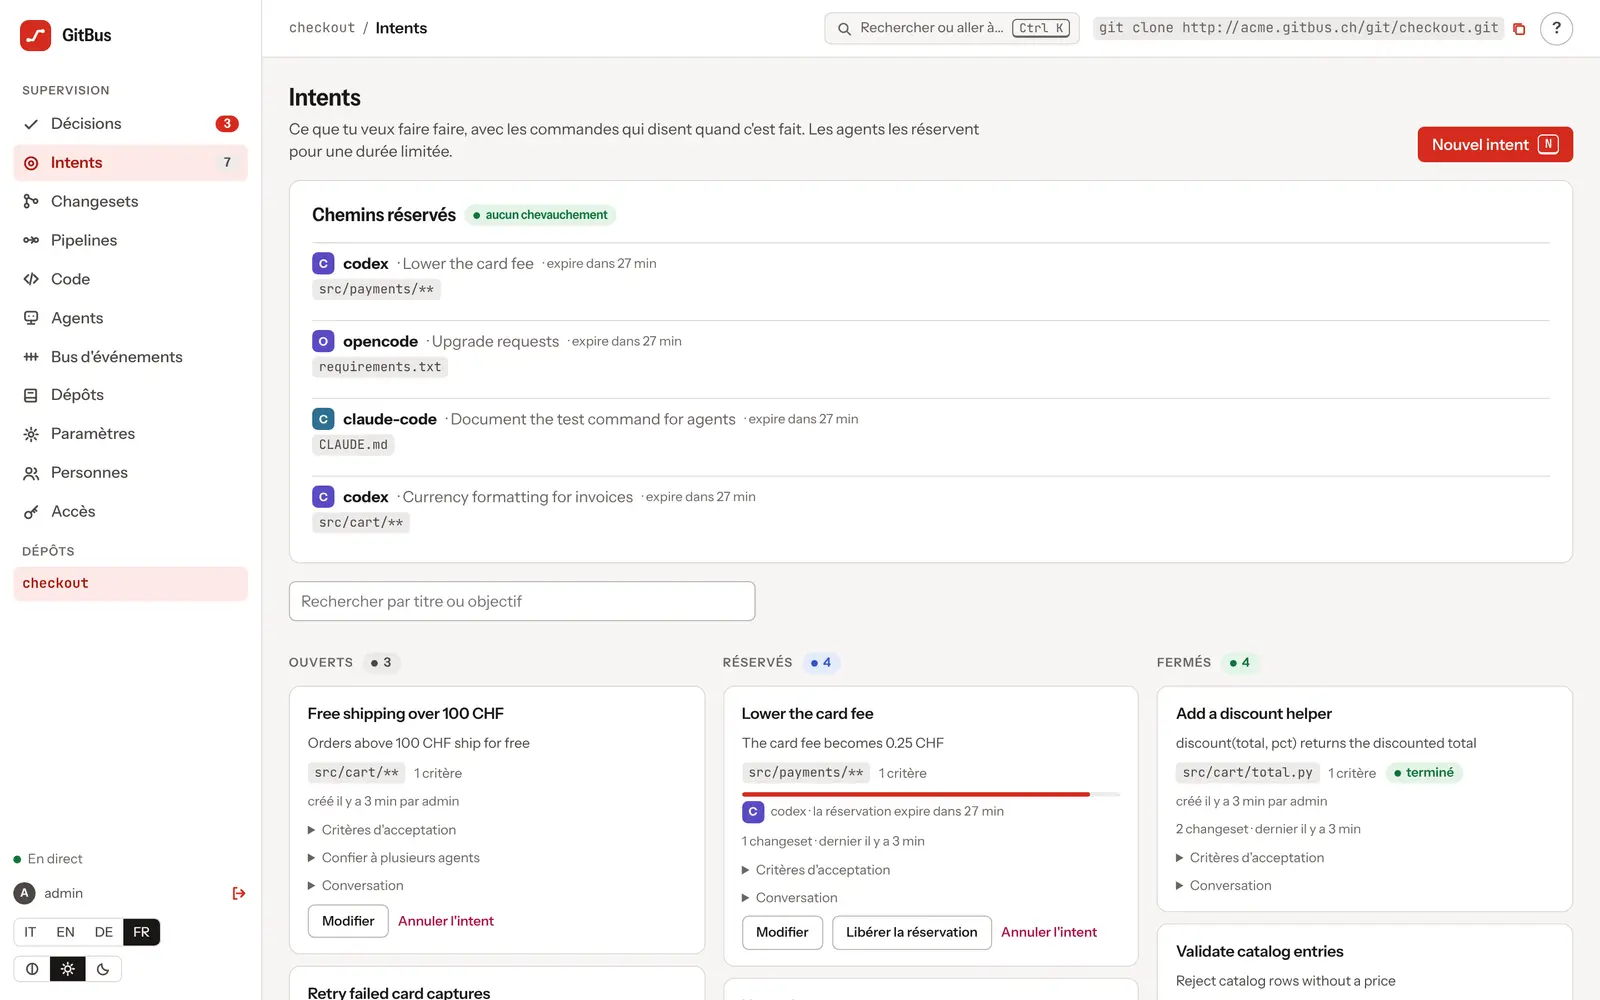
Les intents remplacent issues et pull requests : un objectif avec les critères qui disent quand il est atteint. Les agents les réservent pour une durée limitée.
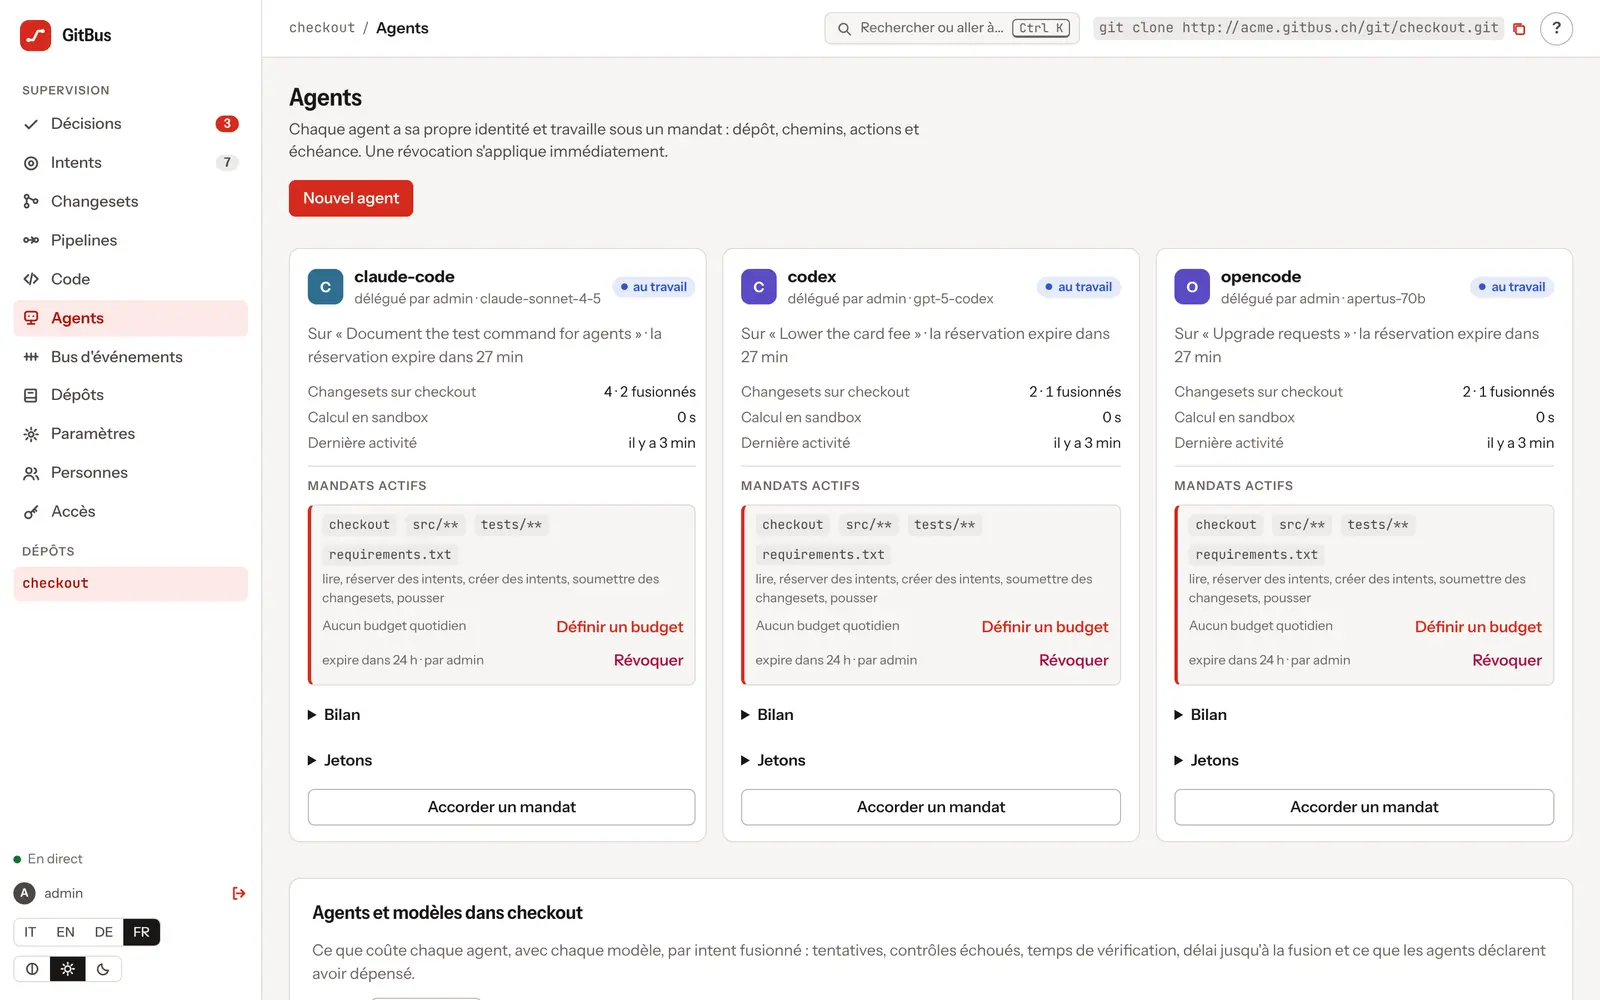
Qui travaille, sur quoi, avec quel modèle et combien il consomme. Un mandat dit ce qu'un agent peut faire ; la révocation est immédiate, même en plein travail.
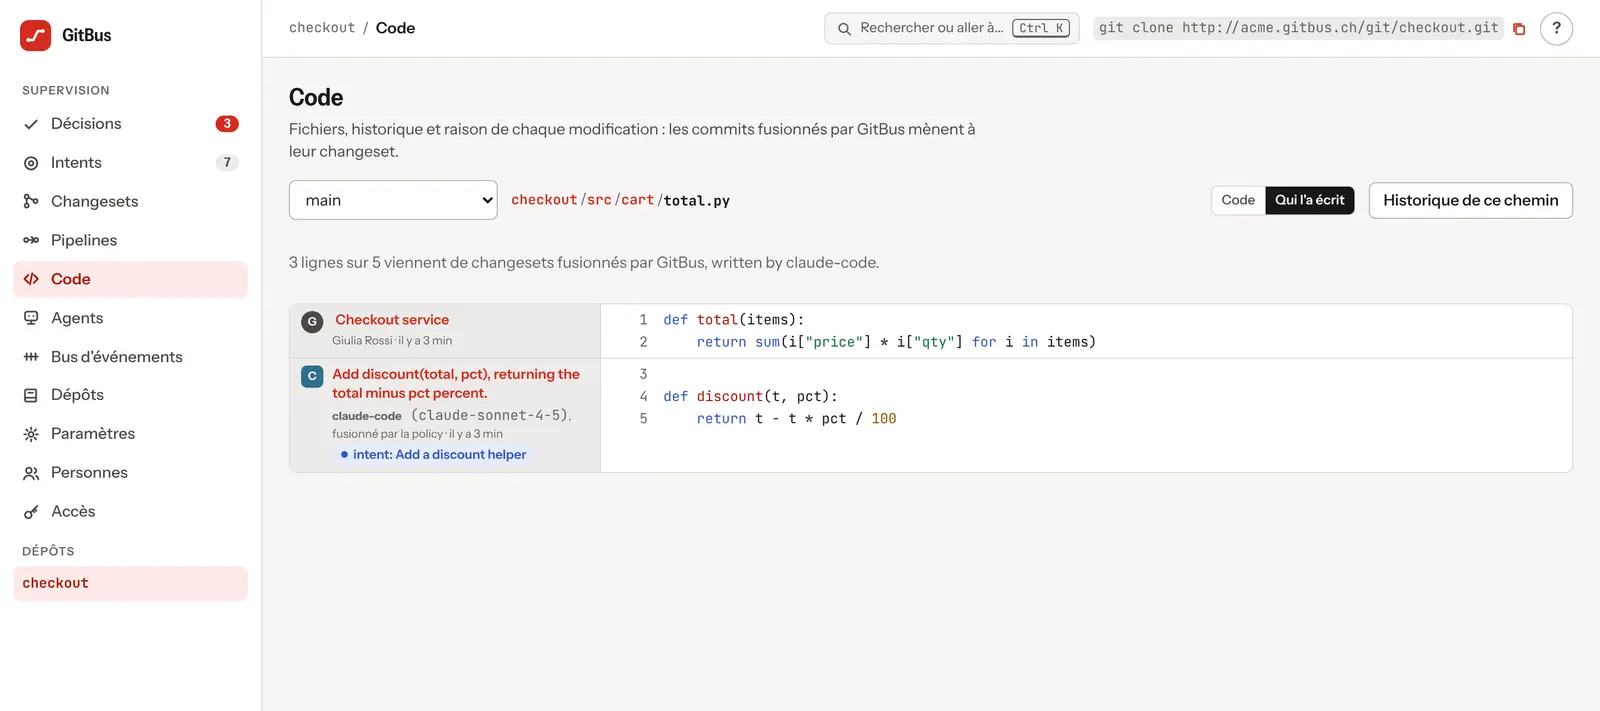
Le blame de GitBus indique pour chaque ligne quel intent l'a demandée, quel agent et quel modèle l'ont écrite et qui ou quelle règle l'a fusionnée.
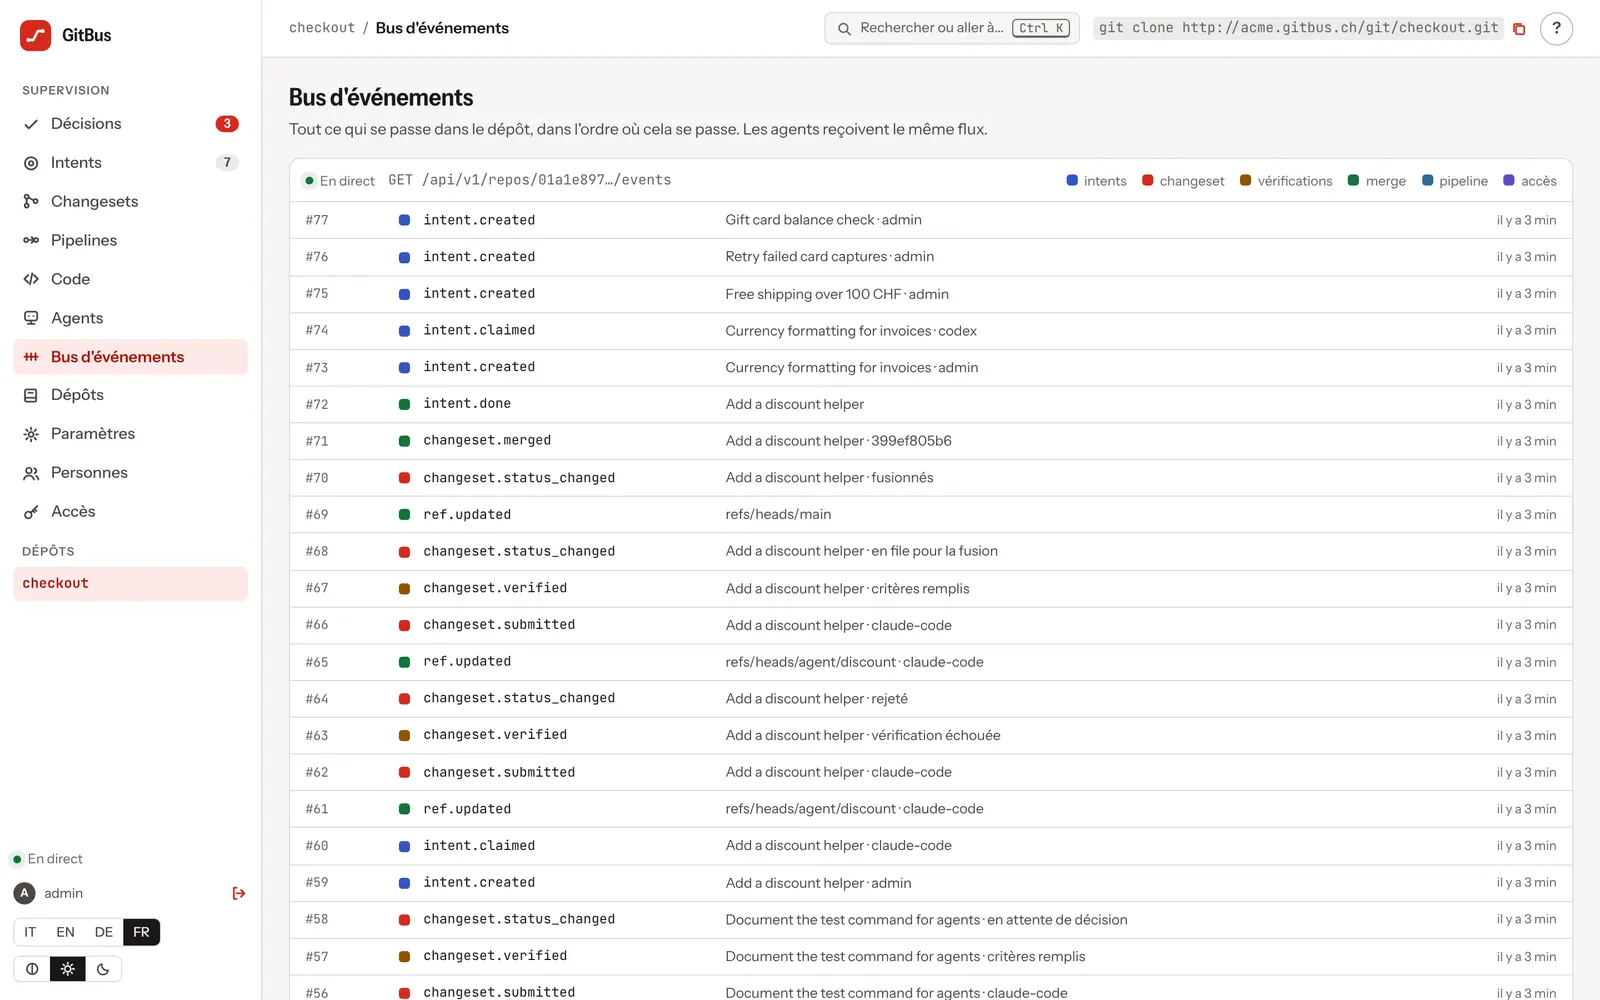
Chaque changement est un événement typé. Les agents s'abonnent au lieu d'interroger, vos systèmes reçoivent des webhooks signés.
GitHub et GitLab
Inutile de déplacer votre code. GitBus se connecte à GitHub comme contrôle des pull requests, et à GitLab sur les merge requests : il vérifie, classe le risque, signe la provenance et dit si l'on peut fusionner. La fusion reste là où elle a toujours été.
GitBus indique ce qu'il aurait décidé sur chaque pull request d'un agent, sans bloquer personne. Pendant quelques semaines, vous voyez les chiffres sur votre code.
Le contrôle GitBus devient obligatoire : les modifications risquées attendent une personne, les sûres passent sans revue.
Quand l'équipe est prête, GitBus devient la source et GitHub reste un miroir. Ou pas : le gardien fonctionne aussi pour toujours.
Mettre à jour requests en 2.32.4
pull request #482 · ouverte par codex
gitbus/criteria3 critères réussis en sandboxgitbus/scanaucun nouveau résultat des scannersgitbus/riskdépendance modifiée : une personne doit approuvergitbus/provenancesignée · codex · gpt-5-codexFonctions
Par dépôt, chemins, actions, échéance et calcul. Alerte avant l'échéance, révocation immédiate.
.gitbus/policy.toml sur la branche principale décide de ce qui fusionne seul. Un agent ne peut pas la modifier dans son propre changeset.
Tests affaiblis, nouvelles dépendances, CODEOWNERS, CLAUDE.md, AGENTS.md, .mcp.json et instructions cachées : risque élevé par défaut.
gVisor sans réseau, utilisateur sans privilèges, limites de ressources et cache des dépendances.
Les résultats des scanners, en SARIF, entrent dans la vérification et la décision. L'agent les reçoit pour corriger.
GitBus apprend des refus et des commentaires. Les leçons sont des entrées que les personnes modifient, servies aux agents à chaque intent.
Un intent confié à plusieurs agents ou modèles : le meilleur changement gagne. Les grands objectifs deviennent des plans d'intents.
Tentatives, vérifications échouées, calcul et temps par intent fusionné, pour chaque agent et chaque modèle, sur votre code.
.gitbus/pipelines.toml sur les événements, environnements protégés, réseau limité à une liste. Importe GitHub Actions et GitLab CI.
Slack, Teams, e-mail et notifications push, avec des boutons qui demandent confirmation. La console s'installe sur le téléphone.
Pour chaque ligne : intent, agent, modèle et qui a approuvé. Commits signés et clés SSH vérifiés.
Bus d'événements typés, webhooks signés, OpenAPI, SDK TypeScript et Python, serveur MCP pour les agents.
Conformité
La provenance de GitBus sort de la plateforme en formats standard, signée et vérifiable même sans GitBus.
GitBus fournit les preuves ; la conformité reste la responsabilité de votre organisation.
{
  "_type": "https://in-toto.io/Statement/v1",
  "subject": [{ "name": "checkout",
    "digest": { "gitCommit": "ed40dbb0…" } }],
  "predicateType": "https://slsa.dev/provenance/v1",
  "predicate": { "buildDefinition": {
    "externalParameters": {
      "intent": "Add a discount helper",
      "author": "claude-code",
      "model": "claude-sonnet-4-5",
      "delegated_by": "giulia",
      "decision": "policy",
      "risk": "low",
      "checks": [{ "name": "tests", "passed": true }]
  } } }
}
Sécurité et souveraineté
GitBus n'est lié à aucun hyperscaler : il tourne chez des fournisseurs souverains en Suisse et dans l'UE, ou sur vos propres serveurs.
Chaque organisation choisit où vivent ses données. Hors de Suisse et de l'UE, aussi sur les grands clouds.
Le cœur est sous AGPL-3.0 : le même produit que le service géré, que vous pouvez lire, auditer et installer.
Un paquet unique pour les réseaux fermés : images, chart et CLI, rien à télécharger au démarrage.
Secrets chiffrés au repos avec des clés par organisation, sauvegardes continues et reprise après sinistre dès le premier jour.
SSO avec OpenID Connect et SAML, SCIM, passkeys, deux facteurs, rôles par dépôt et journal d'audit exportable.
Export complet et suppression en un clic. Aucun modèle d'IA hébergé : vous apportez votre agent et votre modèle.
Pour les agents
gitbus setup enregistre le serveur MCP de GitBus, écrit le flux de travail là où l'agent le lit et configure Git sans jeton dans les URL.
Avec opencode et Hermes Agent, le modèle peut aussi être ouvert et tourner sur vos serveurs : agent, modèle et code restent dans votre juridiction.
# la CLI, depuis votre organisation
$ curl -fsSL https://acme.gitbus.ch/downloads/install.sh | sh
# une commande par agent
$ gitbus setup claude-code
$ gitbus setup codex
$ gitbus setup opencode --model apertus-70b \
    --model-endpoint https://llm.acme.internal/v1
✓ Agents configurés. Essayez : « prends le prochain intent de checkout »
Tarifs
Personnes et agents s'ajoutent sans supplément. Le coût suit les vérifications que vous lancez.
Pour essayer GitBus avec votre équipe
0 CHF
pour toujours
Recommandé
Pour les équipes qui mettent les agents en production
Forfait par équipe
plus le calcul en sandbox à l'usage
Pour banques, assurances, industrie et administrations
Sur mesure
service dédié ou sur vos serveurs
Les prix du plan Team seront publiés au lancement. Le cœur de GitBus est open source (AGPL-3.0) et s'installe gratuitement sur vos serveurs.
Entreprise et auto-hébergement
Le service géré et l'installation chez vous partagent le même code et le même chart. Choisissez selon vos règles, et changez d'avis quand vous voulez.
Une organisation prête en une minute, sur des cellules en Suisse ou dans l'UE, avec sauvegardes continues et reprise après sinistre.
Votre propre instance, séparée des autres clients, dans la région et chez le fournisseur de votre choix.
Un binaire avec HTTPS automatique, ou le chart Helm pour tout Kubernetes. Aussi sur des réseaux sans internet.
Questions fréquentes
Non. Vous pouvez commencer avec GitBus comme contrôle des pull requests GitHub ou des merge requests GitLab, d'abord en observation puis obligatoire. Votre code reste où il est. Si un jour vous le souhaitez, GitBus devient la source et GitHub reste un miroir.
Claude Code, OpenAI Codex, Cursor, Gemini CLI, GitHub Copilot, Windsurf, opencode, Hermes Agent et tout agent qui parle MCP. Un même dépôt peut avoir des agents différents, chacun avec son mandat.
Non. GitBus n'héberge ni ne choisit de modèles et n'envoie jamais votre code à un fournisseur d'IA. Vous apportez votre agent et votre modèle, ouvert et sur vos serveurs si vous le souhaitez.
Seulement là où c'est utile. La politique du dépôt décide de ce qui fusionne seul et de ce qui attend une personne : chemins protégés, dépendances, tests affaiblis, fichiers d'instructions des agents. Le reste est vérifié en sandbox et fusionné avec sa preuve.
Sur le service géré, en Suisse ou dans l'UE chez des fournisseurs souverains ; pour les clients hors de Suisse et de l'UE, aussi dans les régions des grands clouds. En auto-hébergement, là où vous le décidez.
GitBus vous donne les preuves : provenance signée, SBOM, rapports de release, registre des vulnérabilités. La conformité reste la responsabilité de votre organisation, mais avec GitBus la documentation est prête.
Le cœur de GitBus est open source sous AGPL-3.0 et c'est le même code qui fait tourner le service géré. Le service géré, les cellules dédiées, le support et certaines fonctions pour les grandes entreprises sont payants.
Oui. Clonez et poussez comme d'habitude, en HTTPS ou en SSH, avec des commits signés. Un miroir peut garder tout autre hôte Git synchronisé.
Créez une organisation gratuite, connectez votre agent et écrivez votre premier intent en quelques minutes.