Zu viel zu lesen
Zeilenweises Review hält mit Agenten nicht mit.
GitBus prüft selbst und legt einem Menschen nur vor, was Ihre Policy als riskant einstuft.
Für Teams, die mit Coding-Agenten arbeiten
GitBus ist die Git-Plattform, auf der Claude Code, Codex, Cursor und jeder andere Agent nach Ihren Regeln arbeiten. Jede Änderung wird in einer isolierten Sandbox geprüft, von Ihrer Policy nach Risiko eingestuft und signiert: wer sie verlangt hat, welcher Agent und welches Modell sie geschrieben haben, wer sie freigegeben hat. Menschen entscheiden nur, was zählt.
Funktioniert mit den Agenten, die Sie schon nutzen
Warum GitBus
Heutige Forges sind für Menschen gebaut, die Pull Requests öffnen und Zeile für Zeile lesen. Mit zehn Agenten wird das Review zum Engpass, und auf die Frage «Wer hat das geschrieben, mit welcher KI, und wer hat es freigegeben?» hat niemand einen Beleg.
Zeilenweises Review hält mit Agenten nicht mit.
GitBus prüft selbst und legt einem Menschen nur vor, was Ihre Policy als riskant einstuft.
Ein persönliches Token für einen Agenten öffnet alles, für immer.
Jeder Agent erhält ein Mandat: dieses Repository, diese Pfade, diese Aktionen, bis zu diesem Datum, mit Budget.
Auditoren und Sicherheitsverantwortliche fragen, wer was delegiert hat.
Jeder Merge trägt eine signierte Herkunft, exportierbar in Standardformaten und ohne GitBus prüfbar.
So funktioniert es
Jede Änderung nimmt denselben Weg. Die Konsole zeigt, an welcher Haltestelle sie ist und ob sie auf Sie wartet.
Das Ziel, die Befehle, die belegen, dass es erreicht ist, die Pfade, die sich ändern dürfen, und ein Budget. Ein grosses Ziel wird zu einem Plan aus Intents mit Abhängigkeiten.
gitbus intents create --repo checkout \
  --title "MWST auf 5 Rappen runden" \
  --criterion 'tests=pytest -q' \
--path 'src/cart/**'Er reserviert den Intent mit eigener Identität und einem engen Mandat. Über MCP erhält er Kontext und Gedächtnis des Repositorys, arbeitet auf einem Branch und reicht ein Changeset ein.
Die Kriterien laufen erneut in einer gVisor-Sandbox ohne Netzwerk, zusammen mit den Sicherheitsscannern. Der Bericht hängt nicht davon ab, was der Agent sagt.
Geringes Risiko wird automatisch zusammengeführt. Abhängigkeiten, geschwächte Tests, geschützte Pfade und Anweisungsdateien für Agenten warten auf einen Menschen, der in der Konsole, in Slack, Teams oder per E-Mail entscheidet.
# .gitbus/policy.toml
[merge]
auto_merge_max_risk = "low"
require_approval_paths = ["src/payments/**"]Der Merge trägt die signierte Herkunft: wer delegiert hat, welcher Agent und welches Modell, welcher Plan, welche Prüfungen, wer freigegeben hat. Im Blame führt jede Zeile zu ihrem Grund.
Das Produkt
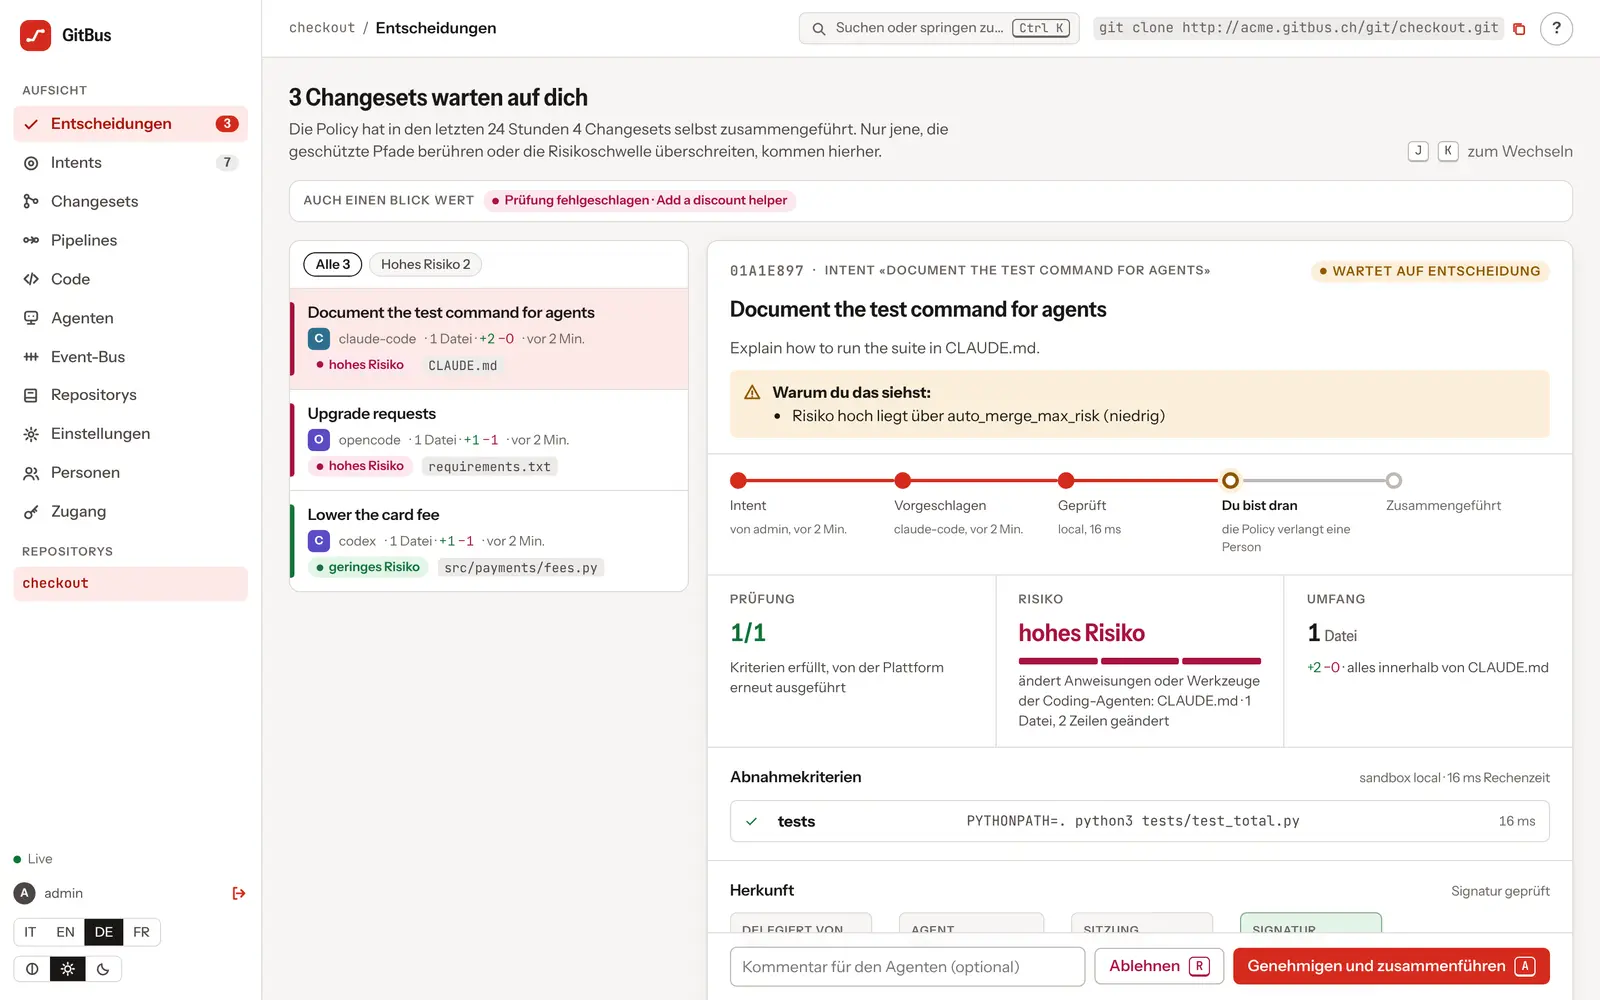
Zuerst die Entscheidung, dann die Belege, der Diff zuletzt. Jede Ansicht ist für Menschen gebaut, die viele Agenten beaufsichtigen.
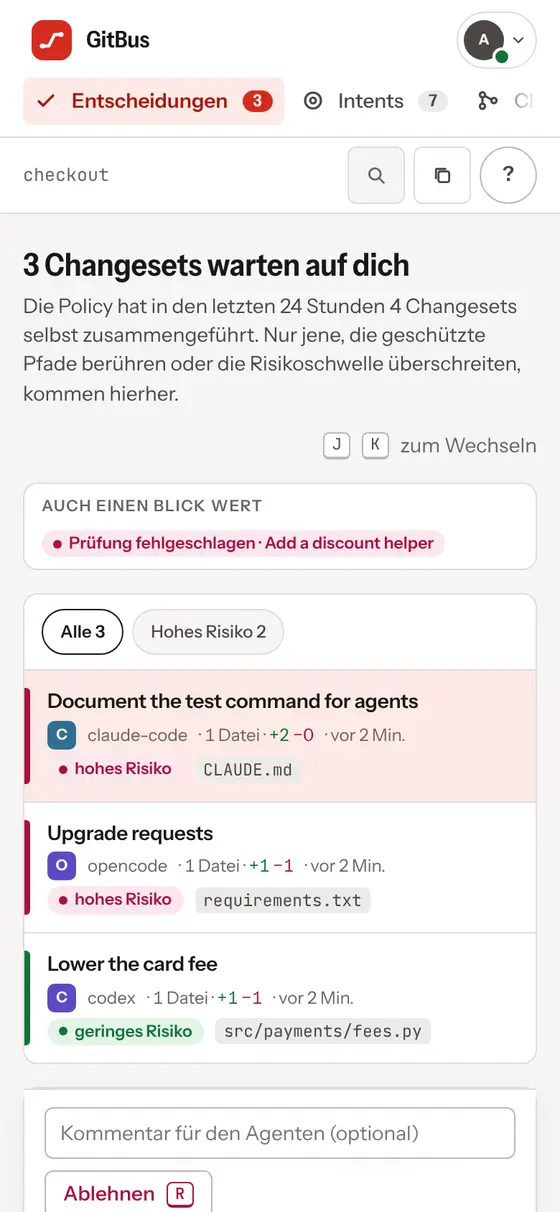
Die Warteschlange zeigt die Changesets, die die Policy nicht selbst zusammengeführt hat, mit dem Grund, warum Sie sie sehen. Freigeben oder ablehnen mit einer Taste, Ihr Kommentar geht an den Agenten zurück.
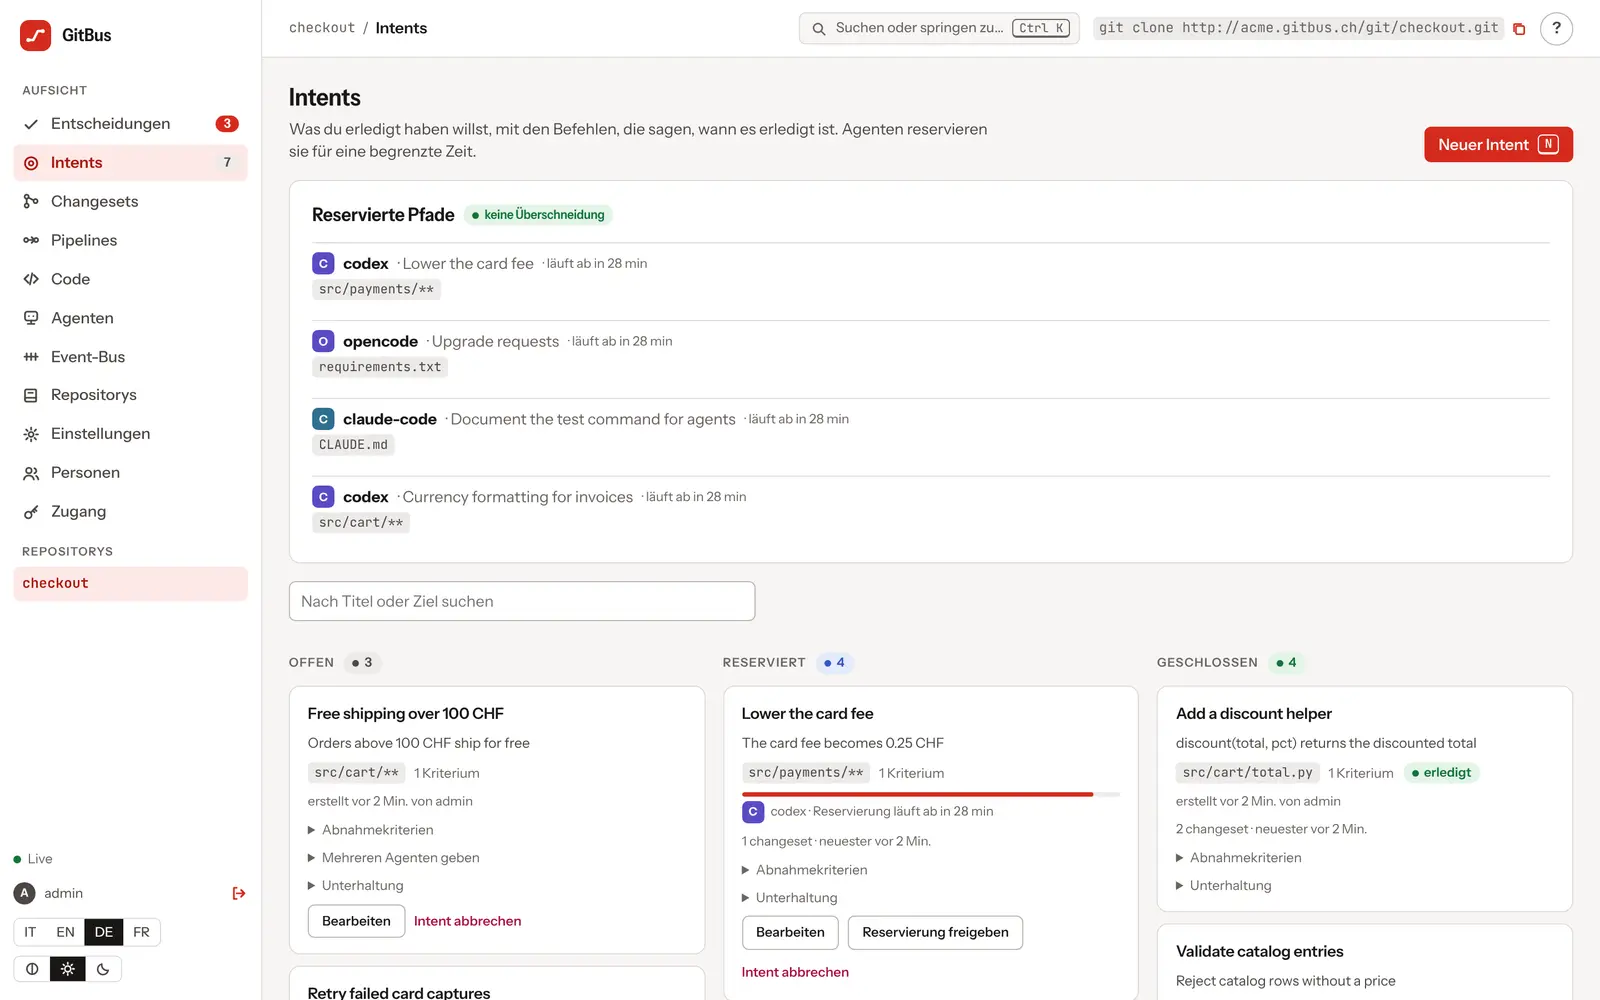
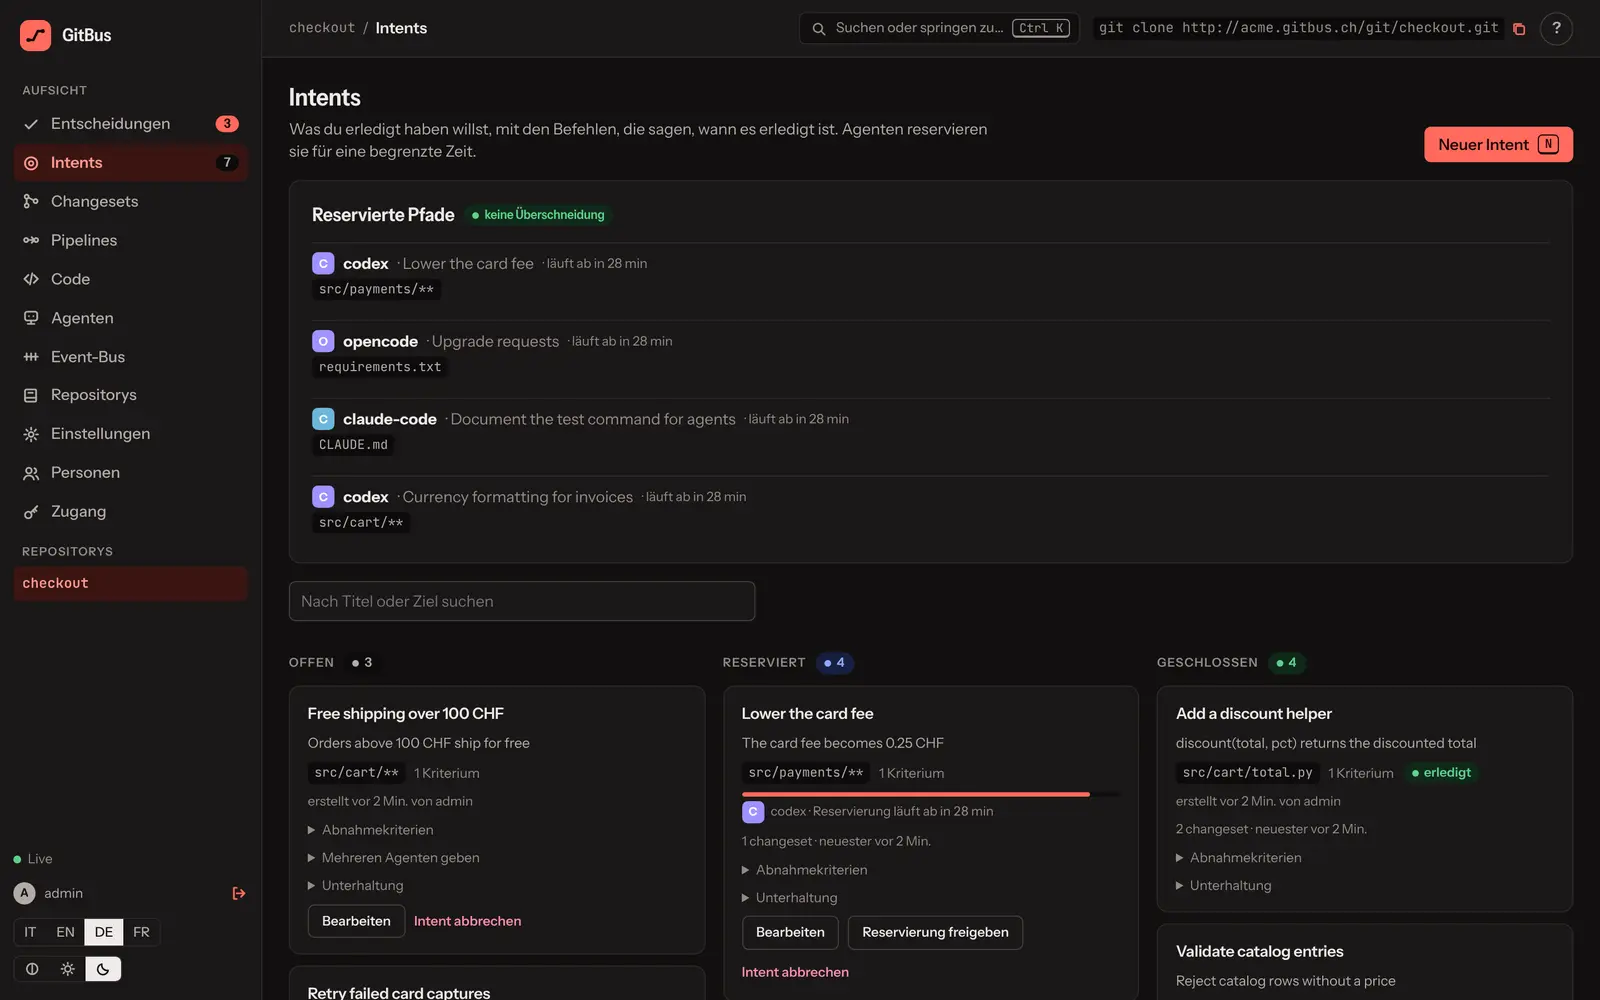
Intents ersetzen Issues und Pull Requests: ein Ziel mit den Kriterien, die sagen, wann es erledigt ist. Agenten reservieren sie für begrenzte Zeit.
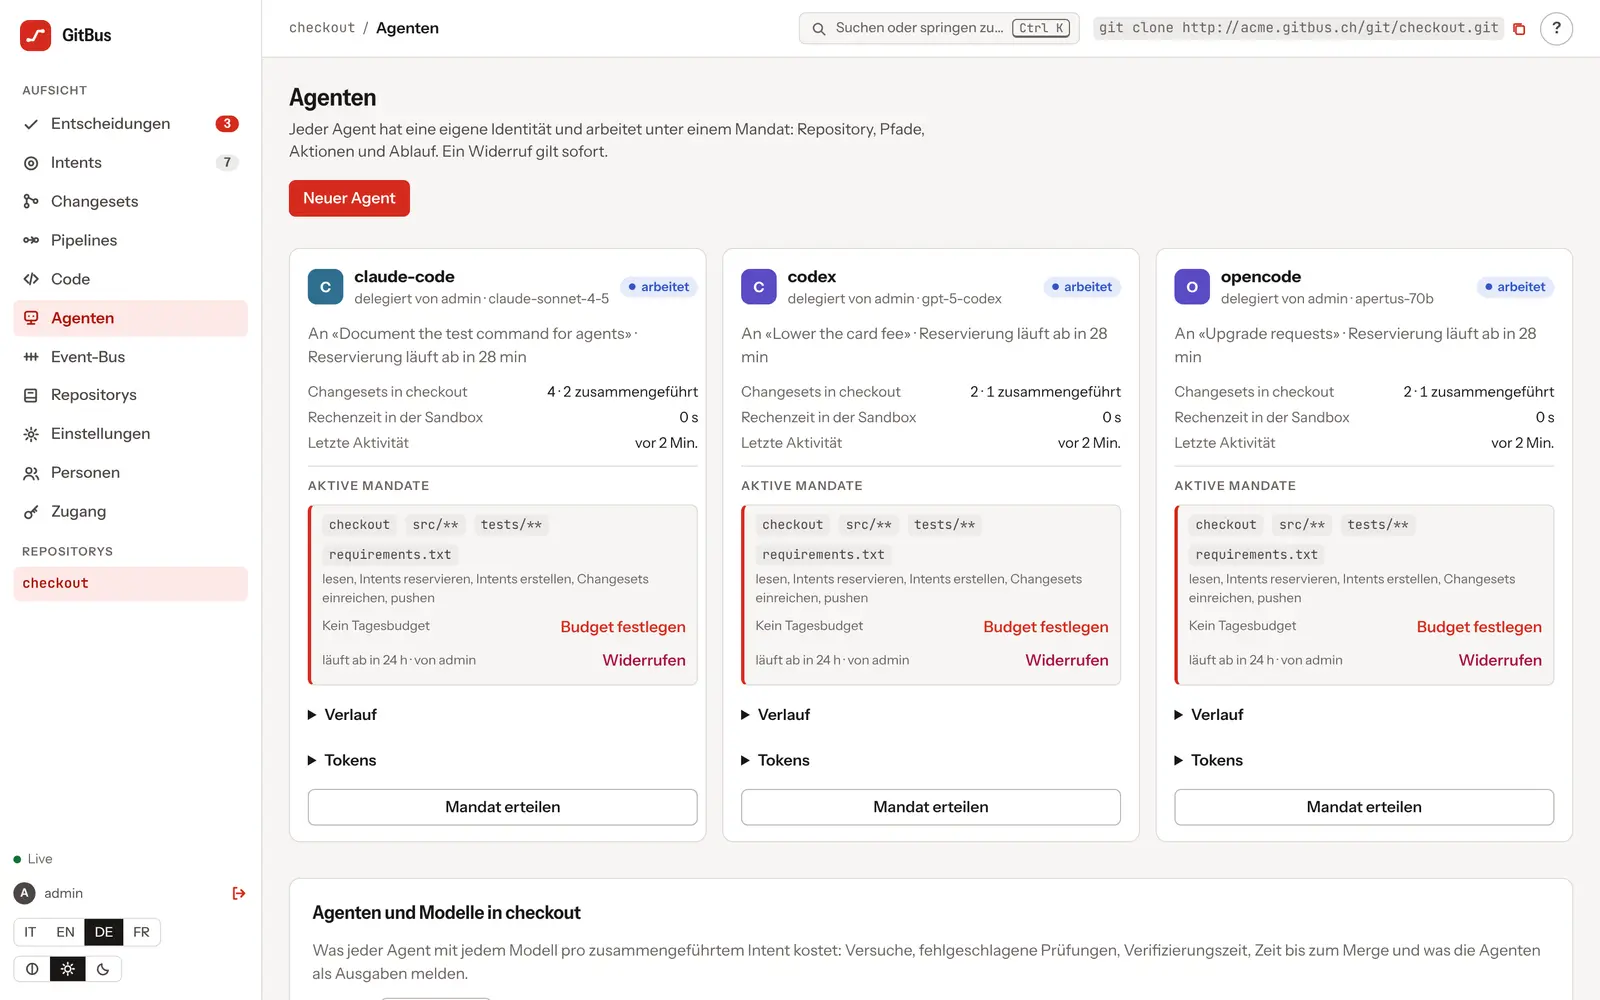
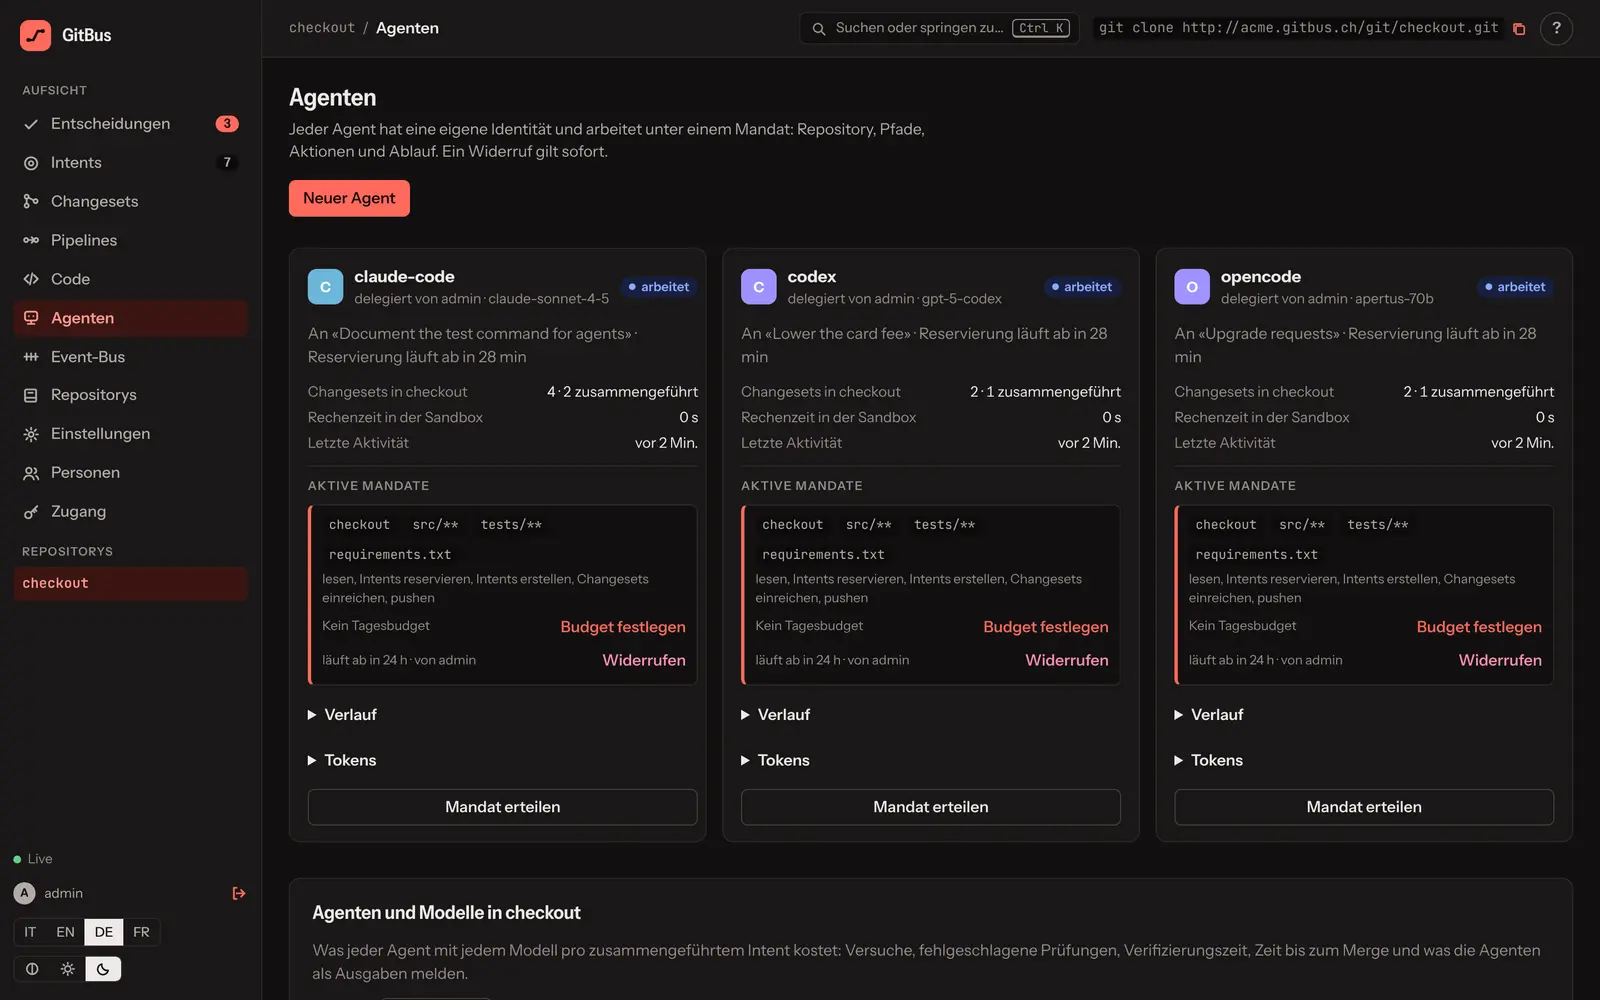
Wer arbeitet, woran, mit welchem Modell und wie viel er verbraucht. Ein Mandat legt fest, was ein Agent darf; ein Widerruf wirkt sofort, auch mitten in der Arbeit.
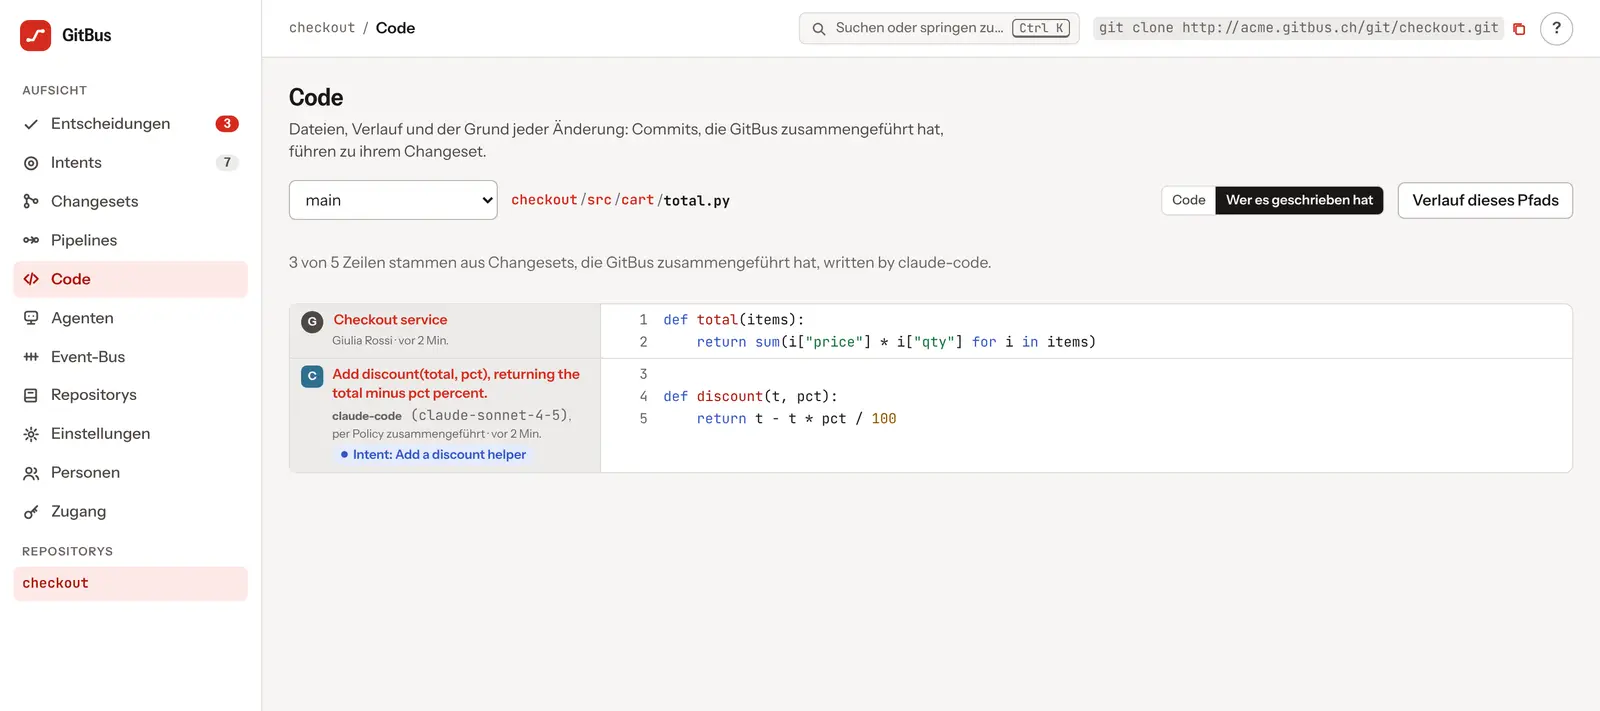
Das Blame von GitBus zeigt für jede Zeile, welcher Intent sie verlangt hat, welcher Agent und welches Modell sie geschrieben haben und wer oder welche Regel sie zusammengeführt hat.
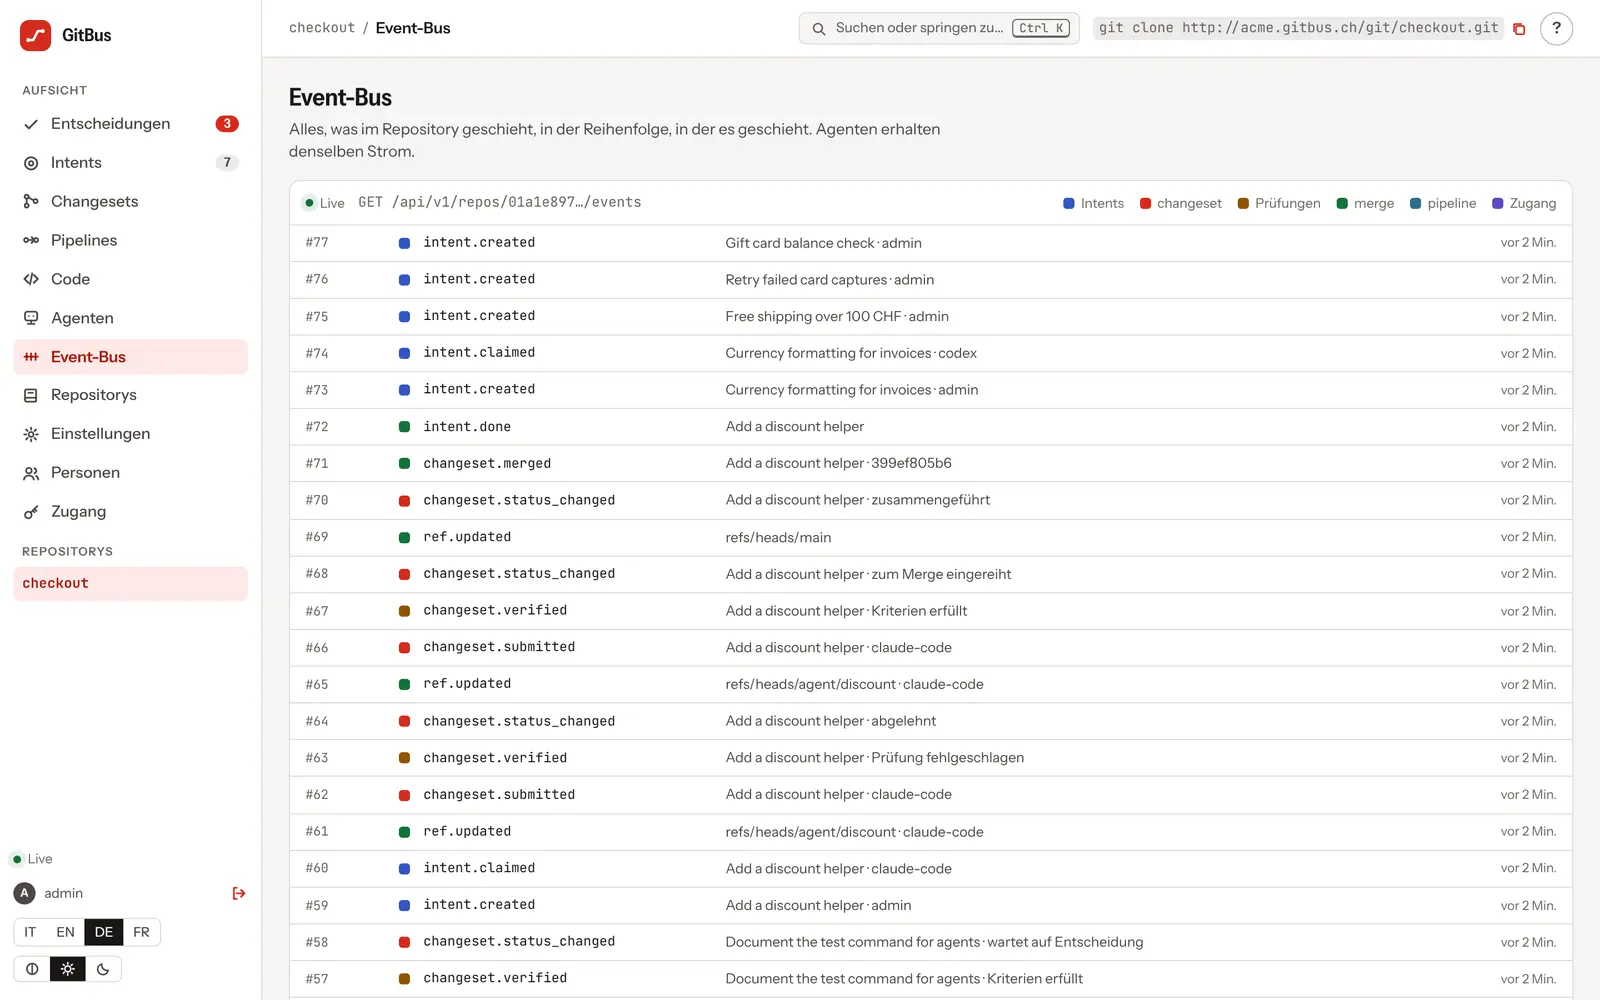
Jede Änderung ist ein typisiertes Ereignis. Agenten abonnieren statt abzufragen, Ihre Systeme erhalten signierte Webhooks.
GitHub und GitLab
Sie müssen Ihren Code nicht umziehen. GitBus verbindet sich mit GitHub als Prüfung auf Pull Requests und mit GitLab auf Merge Requests: prüft, stuft das Risiko ein, signiert die Herkunft und sagt, ob zusammengeführt werden darf. Der Merge bleibt, wo er immer war.
GitBus sagt bei jedem Pull Request eines Agenten, wie es entschieden hätte, ohne jemanden zu blockieren. Einige Wochen lang sehen Sie die Zahlen auf Ihrem Code.
Die GitBus-Prüfung wird Pflicht: riskante Änderungen warten auf einen Menschen, sichere gehen ohne Review durch.
Wenn das Team bereit ist, wird GitBus die Quelle und GitHub ein Mirror. Oder nicht: der Wächter funktioniert auch dauerhaft.
requests auf 2.32.4 aktualisieren
Pull Request #482 · geöffnet von codex
gitbus/criteria3 Kriterien in der Sandbox bestandengitbus/scankeine neuen Scanner-Befundegitbus/riskAbhängigkeit geändert: ein Mensch muss freigebengitbus/provenancesigniert · codex · gpt-5-codexFunktionen
Pro Repository, Pfade, Aktionen, Ablauf und Rechenzeit. Warnung vor dem Ablauf, sofortiger Widerruf.
.gitbus/policy.toml auf dem Hauptbranch entscheidet, was automatisch zusammengeführt wird. Ein Agent kann sie im eigenen Changeset nicht ändern.
Geschwächte Tests, neue Abhängigkeiten, CODEOWNERS, CLAUDE.md, AGENTS.md, .mcp.json und versteckte Anweisungen: standardmässig hohes Risiko.
gVisor ohne Netzwerk, Benutzer ohne Privilegien, Ressourcenlimits und Abhängigkeits-Cache.
Scanner-Befunde im SARIF-Format fliessen in Prüfung und Entscheidung ein. Der Agent erhält sie zur Korrektur.
GitBus lernt aus Ablehnungen und Kommentaren. Lektionen sind Einträge, die Menschen bearbeiten, und gehen bei jedem Intent an die Agenten.
Ein Intent an mehrere Agenten oder Modelle: die beste Änderung gewinnt. Grosse Ziele werden zu Plänen aus Intents.
Versuche, fehlgeschlagene Prüfungen, Rechenzeit und Dauer pro zusammengeführtem Intent, für jeden Agenten und jedes Modell, auf Ihrem Code.
.gitbus/pipelines.toml auf Ereignisse, geschützte Umgebungen, Netzwerk nur zu einer Liste. Importiert GitHub Actions und GitLab CI.
Slack, Teams, E-Mail und Push-Benachrichtigungen, mit Knöpfen, die nachfragen. Die Konsole lässt sich aufs Telefon installieren.
Für jede Zeile: Intent, Agent, Modell und wer freigegeben hat. Signierte Commits und SSH-Schlüssel geprüft.
Typisierter Event-Bus, signierte Webhooks, OpenAPI, SDKs für TypeScript und Python, MCP-Server für Agenten.
Compliance
Die Herkunft aus GitBus verlässt die Plattform in Standardformaten, signiert und auch ohne GitBus prüfbar.
GitBus liefert die Belege; die Compliance bleibt in der Verantwortung Ihrer Organisation.
{
  "_type": "https://in-toto.io/Statement/v1",
  "subject": [{ "name": "checkout",
    "digest": { "gitCommit": "ed40dbb0…" } }],
  "predicateType": "https://slsa.dev/provenance/v1",
  "predicate": { "buildDefinition": {
    "externalParameters": {
      "intent": "Add a discount helper",
      "author": "claude-code",
      "model": "claude-sonnet-4-5",
      "delegated_by": "giulia",
      "decision": "policy",
      "risk": "low",
      "checks": [{ "name": "tests", "passed": true }]
  } } }
}
Sicherheit und Souveränität
GitBus ist an keinen Hyperscaler gebunden: es läuft bei souveränen Anbietern in der Schweiz und der EU oder auf Ihren eigenen Servern.
Jede Organisation wählt, wo ihre Daten liegen. Ausserhalb der Schweiz und der EU auch in den grossen Clouds.
Der Kern steht unter AGPL-3.0: dasselbe Produkt wie der verwaltete Dienst, das Sie lesen, prüfen und installieren können.
Ein einziges Paket für geschlossene Netze: Images, Chart und CLI, ohne Downloads beim Start.
Geheimnisse ruhend verschlüsselt mit Schlüsseln pro Organisation, laufende Backups und Disaster Recovery ab dem ersten Tag.
SSO mit OpenID Connect und SAML, SCIM, Passkeys, zwei Faktoren, Rollen pro Repository und exportierbares Audit-Log.
Vollständiger Export und Löschung mit einem Klick. Kein gehostetes KI-Modell: Sie bringen Ihren Agenten und Ihr Modell mit.
Für Agenten
gitbus setup registriert den MCP-Server von GitBus, schreibt den Arbeitsablauf dorthin, wo der Agent ihn liest, und richtet Git ohne Tokens in URLs ein.
Mit opencode und Hermes Agent kann auch das Modell offen sein und auf Ihren Servern laufen: Agent, Modell und Code bleiben in Ihrer Rechtsordnung.
# die CLI, von Ihrer Organisation
$ curl -fsSL https://acme.gitbus.ch/downloads/install.sh | sh
# ein Befehl pro Agent
$ gitbus setup claude-code
$ gitbus setup codex
$ gitbus setup opencode --model apertus-70b \
    --model-endpoint https://llm.acme.internal/v1
✓ Agenten eingerichtet. Probieren Sie: «nimm den nächsten Intent in checkout»
Preise
Menschen und Agenten kommen ohne Aufpreis dazu. Die Kosten wachsen mit den Prüfungen, die Sie laufen lassen.
Um GitBus mit Ihrem Team zu testen
0 CHF
für immer
Empfohlen
Für Teams, die Agenten produktiv einsetzen
Gebühr pro Team
plus Sandbox-Rechenzeit nach Verbrauch
Für Banken, Versicherungen, Industrie und Verwaltung
Nach Mass
dedizierter Dienst oder auf Ihren Servern
Die Preise des Team-Plans werden zum Start veröffentlicht. Der Kern von GitBus ist Open Source (AGPL-3.0) und auf Ihren Servern kostenlos installierbar.
Enterprise und Self-Hosting
Der verwaltete Dienst und die eigene Installation teilen denselben Code und dasselbe Chart. Wählen Sie nach Ihren Regeln und ändern Sie Ihre Meinung, wann Sie wollen.
Eine Organisation in einer Minute bereit, in Zellen in der Schweiz oder der EU, mit laufenden Backups und Disaster Recovery.
Ihre eigene Instanz, getrennt von anderen Kunden, in der Region und beim Anbieter Ihrer Wahl.
Eine Binärdatei mit automatischem HTTPS oder das Helm-Chart für jedes Kubernetes. Auch in Netzen ohne Internet.
Häufige Fragen
Nein. Sie können mit GitBus als Prüfung auf Pull Requests von GitHub oder Merge Requests von GitLab starten, erst beobachtend, dann verpflichtend. Ihr Code bleibt, wo er ist. Wenn Sie eines Tages wollen, wird GitBus die Quelle und GitHub ein Mirror.
Claude Code, OpenAI Codex, Cursor, Gemini CLI, GitHub Copilot, Windsurf, opencode, Hermes Agent und jeden Agenten, der MCP spricht. Ein Repository kann verschiedene Agenten haben, jeden mit eigenem Mandat.
Nein. GitBus hostet und wählt keine Modelle und schickt Ihren Code nie an einen KI-Anbieter. Sie bringen Ihren Agenten und Ihr Modell mit, auch offen und auf Ihren Servern.
Nur wo es zählt. Die Policy im Repository entscheidet, was automatisch zusammengeführt wird und was auf einen Menschen wartet: geschützte Pfade, Abhängigkeiten, geschwächte Tests, Anweisungsdateien für Agenten. Alles andere wird in der Sandbox geprüft und mit Beleg zusammengeführt.
Im verwalteten Dienst in der Schweiz oder der EU bei souveränen Anbietern; für Kunden ausserhalb der Schweiz und der EU auch in Regionen der grossen Clouds. Bei eigener Installation dort, wo Sie entscheiden.
GitBus liefert Ihnen die Belege: signierte Herkunft, SBOMs, Release-Berichte, ein Schwachstellenregister. Die Compliance bleibt in der Verantwortung Ihrer Organisation, aber mit GitBus ist die Dokumentation bereit.
Der Kern von GitBus ist Open Source unter AGPL-3.0 und derselbe Code, der den verwalteten Dienst betreibt. Der verwaltete Dienst, dedizierte Zellen, Support und einige Funktionen für grosse Unternehmen sind kostenpflichtig.
Ja. Klonen und pushen wie immer, über HTTPS oder SSH, mit signierten Commits. Ein Mirror hält jeden anderen Git-Host synchron.
Erstellen Sie kostenlos eine Organisation, binden Sie Ihren Agenten an und schreiben Sie in wenigen Minuten den ersten Intent.